Login senza password: perché adottare le passkey nella tua app
Le password restano il punto debole di molte app e siti. Il login senza password con le passkey risolve il problema alla radice, migliorando insieme sicurezza ed esperienza utente.
Nel 2026 la tecnologia è matura e i grandi servizi la usano su larga scala. Vediamo come funziona, cosa dicono i dati e come introdurla senza errori.
Cosa sono le passkey e come funzionano
Una passkey è una credenziale digitale basata sugli standard aperti della FIDO Alliance. Al posto di una parola segreta, usa una coppia di chiavi crittografiche.
La chiave privata resta sul dispositivo dell’utente e non viene mai inviata. Il server conserva solo la chiave pubblica, che da sola non permette di accedere.
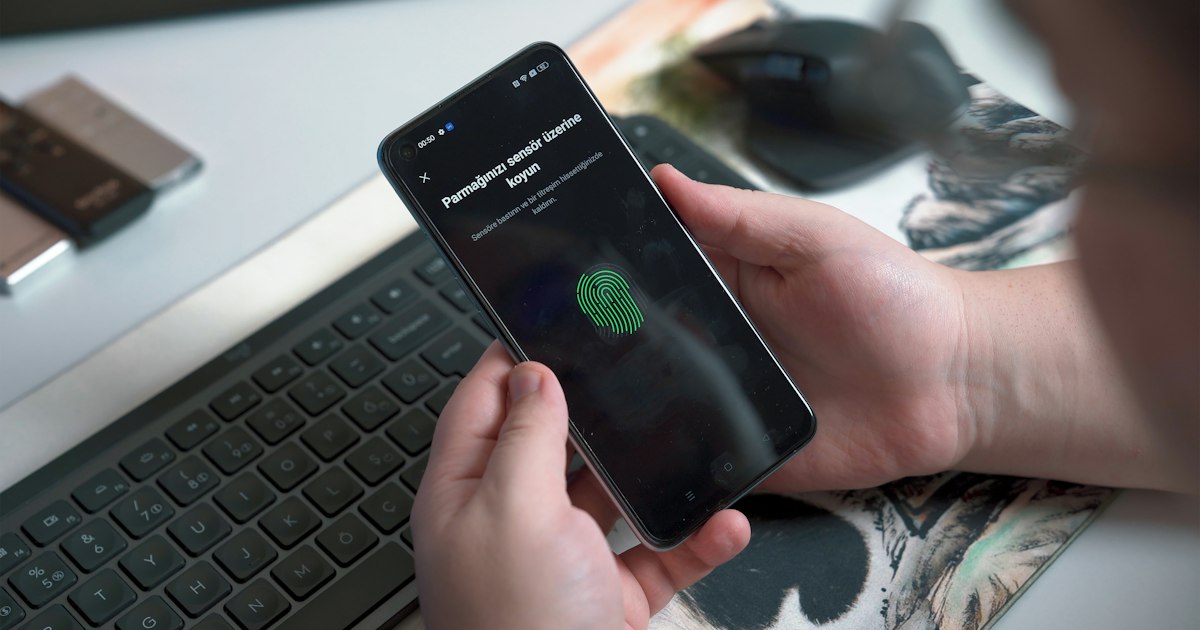
Per entrare basta sbloccare telefono o computer con impronta, volto o PIN. Inoltre le passkey si sincronizzano tra i dispositivi tramite i gestori di credenziali di Apple, Google e Microsoft.
Login senza password: i numeri del 2026
Secondo la ricerca State of Passkeys 2026 della FIDO Alliance, condotta su 11.000 consumatori in dieci Paesi, il 90% delle persone conosce le passkey e il 75% ne ha già attivata almeno una. Nel mondo se ne stimano circa 5 miliardi in uso.
Il Passkey Index 2026, pubblicato a ottobre, raccoglie i dati di 15 grandi servizi consumer. Oggi oltre un accesso riuscito su tre avviene con passkey: il 36%, contro il 26% del 2025.
Anche i grandi fornitori spingono in questa direzione. Dal 2025 i nuovi account Microsoft nascono senza password come impostazione predefinita. Il login senza password, insomma, non è più un esperimento ma uno standard di mercato.
Perché le passkey fermano il phishing
Il phishing funziona perché l’utente può essere convinto a digitare la password su un sito falso. Con le passkey questo scenario non è possibile.
Ogni passkey è legata al dominio del servizio per cui è stata creata. Su una pagina contraffatta, semplicemente, il browser non la propone.
Di conseguenza, non c’è nulla da rubare né da riutilizzare altrove. Nel Passkey Index 2026, tutti i servizi che misurano il phishing hanno registrato meno attacchi riusciti dopo l’adozione.
Login senza password e conversioni: meno abbandoni, meno costi
La sicurezza è solo metà del vantaggio. Il login senza password riduce anche gli accessi falliti, che spesso diventano carrelli abbandonati o utenti persi.
Il problema è concreto: secondo la stessa ricerca della FIDO Alliance, il 47% dei consumatori tende ad abbandonare un acquisto o un accesso quando non ricorda la password.
Secondo il Passkey Index 2026, gli accessi con passkey riescono nel 93% dei casi. Con l’autenticazione a più fattori tradizionale ci si ferma al 78%.
Sono inoltre quasi tre volte più rapidi, con un risparmio medio di 27 secondi per accesso. C’è poi un effetto diretto sui costi: chi ha condiviso questi dati spende meno per i codici OTP via SMS.
Gli errori che frenano l’adozione delle passkey
Attivare le passkey non basta. Il Passkey Index mostra che molti utenti hanno una passkey, ma non la usano sempre per accedere.
Spesso la causa è il design del flusso. Alcuni servizi propongono ancora password o codice OTP prima della passkey, anche a chi l’ha già creata.
Uno dei partecipanti stima che mettere la passkey al primo posto raddoppierebbe la sua quota di accessi. Il vero collo di bottiglia, quindi, è l’esperienza utente più che la tecnologia.
Va considerato anche un limite reale. Finché resta attiva una password, l’account rimane attaccabile attraverso quella strada. Per questo motivo il recupero dell’account va progettato con la stessa cura.
Come introdurre il login senza password nella tua app
Il percorso migliore è graduale e si articola in tre passaggi:
- Proporre la passkey al momento giusto. L’invito a crearla arriva subito dopo un accesso riuscito, quando l’utente è già nel flusso.
- Renderla il metodo predefinito. Chi ha registrato una passkey la trova come prima opzione, con gli altri metodi solo come alternativa.
- Progettare un recupero solido. Le procedure di recupero dell’account non devono riaprire le porte agli attacchi.
Il login senza password si integra con i framework nativi di iOS (Authentication Services) e Android (Credential Manager) e, sul web, con lo standard WebAuthn. Richiede però una revisione del backend di autenticazione, come spieghiamo nella guida alla mobile security per app iOS e Android.
È anche un tassello utile in vista del Cyber Resilience Act. Il regolamento chiede infatti di progettare i prodotti digitali con la sicurezza integrata fin dall’inizio.
Login senza password: da dove partire
Il login senza password non è una moda, ma l’evoluzione naturale dell’autenticazione. Chi lo adotta oggi offre accessi più sicuri e un’esperienza più fluida.
Non serve rivoluzionare tutto in una volta. Basta partire da un flusso, misurare gli accessi reali e migliorare passo dopo passo.
Vuoi introdurre le passkey nella tua app o nel tuo e-commerce? Analizziamo insieme il tuo sistema di accesso e definiamo un piano di adozione su misura.